

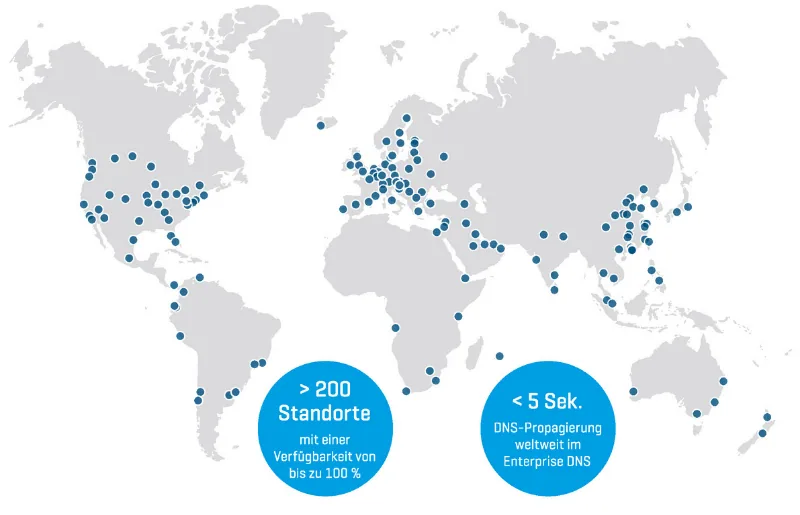
Das DNS ist die wichtigste Basis für die Erreichbarkeit einer cloudbasierten IT und wird trotzdem oft vernachlässigt. Wie ein verteilter, gegen Angriffe geschützter Nameserver-Dienst aussieht, zeigt unsere Seite zu Professional DNS.
Was ist das Domain Name System (DNS)?
Im Zusammenhang mit dem DNS wird oft der Vergleich mit einer Telefonauskunft bemüht. Ganz falsch ist das nicht, denn eine Telefonauskunft liefert zu jedem Namen eines Telefonnetzteilnehmers eine eindeutige Nummer. Um die Person oder das Unternehmen hinter dem Namen telefonisch erreichen zu können, muss genau diese Nummer gewählt werden. Ganz ähnlich beim DNS: Um eine gewünschte Website zu erreichen, muss eine eindeutige Nummer, die sogenannte IP-Adresse, „gewählt“ werden. Für eine Domain wie example.com könnte das etwa die 192.0.2.10 sein. Natürlich gibt kein Internetnutzer eine IP-Adresse ein, wenn er eine Website aufruft. Weil sich niemand die Zahlenreihen all der Internetseiten merken könnte, wurde bereits 1983 das DNS entwickelt. Damit wird jeder IP-Adresse ein leichter zu merkender Seitenname (Domain-Name) zugeordnet. Die IP-Adressen und ihre Zuordnungen sind auf DNS-Servern (Nameservern) gespeichert.
IP-Adressen – einzigartige Identifikatoren des Internets
Damit Daten, die von einem internetfähigen Endgerät losgeschickt werden, beim richtigen Empfänger (und nur dort) ankommen, ist jedem Nutzer im Internet eine eindeutige IP-Adresse zugeordnet, wie auch jeder Website. „IP“, das steht für „Internet Protocol“. Es ist ein Netzwerkprotokoll, das dafür sorgt, dass Datenpakete im Internet richtig weitergeleitet werden. Aktuell gibt es zwei IP-Versionen, IPv4 und IPv6. IP-Adressen nach der älteren Version IPv4 bestehen aus vier ein- bis dreistelligen Zahlenfolgen, die durch Punkte getrennt sind, (siehe die obige Beispieladresse). Bereits Ende der 90er Jahre war absehbar, dass die Kapazitäten von IPv4 aufgrund des schnellen Internet-Wachstums bald ausgeschöpft sein würden. Daher wurde 1998 IPv6 entwickelt. IPv6-Adressen bestehen aus acht bis zu vierstelligen, hexadezimalen (0–9, A-F) Blöcken, die jeweils durch einen Doppelpunkt getrennt werden.
Wie funktioniert das DNS?
Das DNS ist hierarchisch aufgebaut. Auf der obersten Ebene sind die TLDs (Top Level Domains), z. B. „.com“, „.de“ oder „.org“. Die nächste Ebene (Second Level Domain – SLD) bilden die eigentlichen Domain-Namen wie Adacor oder Wikipedia. Die dritte Ebene bestimmt die angebotenen Dienste, z. B. „www“ für Webadressen, „mail“ für Mailserver oder „blog“. Setzt man die drei Ebenen zusammen, erhält man den Domain-Namen. Wenn Sie nun z. B. den Domain-Namen „example.com“ in Ihren Browser eingeben, startet hinter den Kulissen ein standardisierter Prozess – das DNS-Lookup – der das Auffinden der zugeordneten IP-Adresse zum Ziel hat. Der Browser prüft zunächst, ob die IP-Adresse bereits im eigenen Cache oder im Cache des Betriebssystems gespeichert ist. Ist das der Fall, kann die Seite direkt geöffnet werden. Ist dies nicht möglich, werden nacheinander der Cache des Routers und der Ihres Internetanbieters (ISP) überprüft. Wenn „example.com“ in keinem dieser Caches gespeichert, leitet der DNS-Resolver Ihres ISP die Anfrage an den Root-Nameserver. Dieser gibt den TLD-Nameserver zurück, der für die Top Level Domain (in diesem Fall „.com“) zuständig ist. Der angefragte TLD-Nameserver teilt daraufhin dem Resolver den DNS-Server den sog. autoritativen Nameserver mit, der für den gesuchten Domain-Namen zuständig ist. Der Resolver fragt diesen DNS-Server nach der IP-Adresse der Website und gibt diese dann an Ihren Browser weiter. Dieser sendet nun Ihre Website-Anfrage an die ermittelte IP-Adresse und erhält von dem Webserver, auf dem die Seite gehostet ist, die Daten, mit denen er die Seite anzeigen kann.
Was bedeutet DNS-Propagierung oder Propagation?
Es geschieht nicht oft, aber manchmal müssen Änderungen an den DNS-Records einer Domain vorgenommen werden, z. B. wenn eine Website zu einem anderen Provider umzieht. Wenn die Website umzieht, ändert sich auch ihre IP-Adresse. Wie wir gesehen haben, braucht das DNS verschiedene Server, um zu funktionieren. Aus Gründen der Lastverteilung und Zuverlässigkeit – um einen „Single Point of Failure“ zu vermeiden – gibt es weltweit zahlreiche Instanzen dieser Server mit dem gleichen Datenbestand. Nach dem Ändern eines DNS-Server-Eintrags müssen die Server die neue IP-Adresse und die dann zuständigen DNS-Server untereinander weitergeben: Sie propagieren die neue Adresse. Hier dauert ein Change in der Regel 1–5 Minuten, weil in Vorbereitung des DNS-Changes die TTL des betroffenen Records innerhalb einer DNS Zone runtergesetzt wird.
Die unterschätzte Bedeutung einer DNS-Infrastruktur
Viele unterschätzen, wie wichtig eine ständig verfügbare DNS-Infrastruktur ist. Ein Grund dafür ist, dass die Bedeutung einer schnellen Verbindung oft nicht klar ist. Dies bezieht sich einerseits auf die Dauer, bis eine Seite im Browser aufgebaut wird. Andererseits sind sich viele Unternehmen nicht bewusst, dass ein Ausfall des DNS wichtige Teile ihrer Infrastruktur betrifft. Beispielsweise sind Remote-Zugänge und wichtige interne Applikationen dann nicht mehr erreichbar und funktionsfähig. Welch massive Auswirkungen ein DNS-Ausfall haben kann, zeigte sich im Oktober 2021. Von einem Moment auf den anderen waren Facebook, WhatsApp und Instagram nicht mehr erreichbar. Auch verbundene Dienste wie Facebook for Workplace und die interne Kommunikation des Konzerns funktionierten nicht mehr. Digitale Türschlösser blieben verschlossen, weitere vernetzte Technik versagte ihren Dienst. Grund war eine fehlerhafte Neukonfiguration des DNS, aufgrund derer die IP-Adressen des Netzwerks nicht mehr auffindbar waren.
Warum ein professionelles DNS wichtig ist
-
Schutz vor Angriffe: DNS-Server werden immer häufiger angegriffen, weil man sie leicht im Internet finden kann und sie oft nicht gut gegen Angriffe geschützt sind.
-
Ausfallsicherheit: Die Wichtigkeit von DNS für die Verfügbarkeit von Webapplikationen wird oft unterschätzt. Bei einem Ausfall des DNS ist jedoch die komplette Infrastruktur betroffen.
-
Schnelle Ladezeiten: Die Zeit zur Auslieferung einer Website hat nicht nur auf das Google-Ranking, sondern auch die Experience von Kunden einen Einfluss. Schnelle Ladezeiten sind für Webseiten daher essenziell.
DNS-Server sind sehr vulnerable, weil sie ein Lastlimit haben. Denn nicht nur Fehlkonfigurationen können zum Ausfall des Domain Name Systems führen. Vor allem böswillige Volumenangriffe, sogenannte Distributed Denial of Service bzw. DDoS-Attacken, bei denen eine große Zahl von Rechnern wiederholt gezielte Anfragen an bestimmte Hostnames schicken, sind geeignet, das DNS zu blockieren. Bei einer Flut von Anfragen, wie sie bei gezielten Angriffen vorkommen, kann der Server schließlich überlastet werden und ausfallen. Der effektivste Schutz gegen solche Bedrohungen besteht in einer weit verteilten DNS-Infrastruktur mit hoher Redundanz.
Was sind DNS-Angriffe?
In unserer zunehmend digitalisierten Welt sind Cyberbedrohungen an der Tagesordnung. DNS-Server sind dabei oft das Ziel von Angriffen. Die Palette der DNS-Angriffe ist breit gefächert und reicht von Distributed Denial of Service (DDoS) Angriffen über Cache-Poisoning bis hin zu DNS-Tunneling.
DDoS-Angriffe auf DNS-Server zielen darauf ab, diese mit einer Flut von Anfragen zu überhäufen. Die Folge? Der Server ist überlastet und reagiert nicht mehr – die auf ihm gehosteten Websites sind plötzlich nicht mehr erreichbar.
Beim Cache-Poisoning, einer eher hinterhältigen Methode, wird der Cache eines DNS-Servers mit gefälschten Daten manipuliert. Das Resultat kann verheerend sein: Nutzer werden auf betrügerische Websites umgeleitet und in die Falle gelockt, sensible Daten preiszugeben.
DNS-Tunneling hingegen ist eine raffinierte Technik, die Daten in DNS-Anfragen und -Antworten versteckt und damit Firewalls und andere Sicherheitsmechanismen umgeht. Die möglichen Konsequenzen? Daten können unbemerkt aus einem Netzwerk abfließen, oder schädliche Software kann unbemerkt eingeschleust werden.
Jeder dieser Angriffe kann gravierende Auswirkungen auf die Erreichbarkeit und Sicherheit Ihrer digitalen Dienste haben. Daher ist eine robuste DNS-Infrastruktur, die diesen Bedrohungen standhalten kann, kein Luxus, sondern eine Notwendigkeit.
Welche Rolle spielen Botnetze bei DDoS-Angriffen?
Botnetze liefern die Masse, mit der DDoS-Angriffe einen Server überfluten. Ein Botnetz ist ein Zusammenschluss infizierter Geräte, die Angreifer über Command-and-Control-Server fernsteuern, meist ohne dass die Besitzer etwas bemerken. Die Geräte versenden Spam, verbreiten weitere Schadsoftware oder richten ihre Anfragen gleichzeitig auf ein Ziel.
Wie groß dieses Reservoir ist, zeigt der Lagebericht des BSI zu infizierten Systemen: Von Juli 2024 bis Juni 2025 hat das BSI den deutschen Netzbetreibern täglich rund 40.000 infizierte Systeme gemeldet. Der Schwerpunkt liegt auf Android- und IoT-Geräten, einige davon, etwa TV-Boxen, wurden bereits ab Werk mit Schadsoftware ausgeliefert.
Für Betreiber von Webanwendungen heißt das: Ein Angriff aus Zehntausenden Quellen lässt sich nicht an einer einzelnen Firewall abfangen. Er muss dort abgewehrt werden, wo genug Kapazität verteilt bereitsteht, im Anycast-Netz eines DNS-Anbieters und im weltweiten Netz eines CDN. Wie wir Anwendungen dafür absichern, zeigt unsere Seite zu DDoS-Schutz und Web Application Firewall mit Akamai.
Externe Partner für eine hochverfügbare DNS-Infrastruktur: Warum es sich lohnt
Die zunehmende Bedrohung durch DDoS-Angriffe betont die Wichtigkeit einer robusten DNS-Infrastruktur. Die Wahl eines leistungsstarken DNS-Services ist ein entscheidendes Element, das von vielen IT-Verantwortlichen sträflich vernachlässigt wird. Ein Ausfall kann verheerende Auswirkungen auf Remote-Zugänge und interne Applikationen haben.
Was viele IT-Leiter nicht wissen: Sie sind keinesfalls auf den Basis-Service ihrer Domain-Provider beschränkt. Tatsächlich können externe Experten wie Adacor Ihre DNS-Performance signifikant verbessern und effektiv vor DDoS-Angriffen schützen. Mit unserem DNS-Service bieten wir eine hochverfügbare Infrastruktur und ein schnelles Anycast-Netzwerk, das auf die Abwehr von DDoS-Angriffen ausgelegt ist.
Durch unsere weltweit verteilten Server und Partnerschaften mit Akamai und Cloudflare gewährleisten wir hohe Redundanz und Verfügbarkeit. Deren Services minimieren die Auswirkungen von Bedrohungen, die die DNS-Verfügbarkeit beeinträchtigen könnten. Unsere DNS-Lösung ist optimal auf die Bedürfnisse von mittelständischen Unternehmen und Konzernen zugeschnitten und liefert bis zu 100% Verfügbarkeit. Es bietet außerdem eine DNS-Lookup-Geschwindigkeit von bis zu 11 ms – eine der schnellsten weltweit.
Den Dienst gibt es in Paketen für Europa, weltweit und als Enterprise-Variante auf Cloudflare oder Akamai. Welches Paket zu Ihren Domains und Ihrem Risiko passt, klären wir in einem kurzen Gespräch.
